Προσθέστε το pentapostagma.gr ως προτιμώμενη πηγή στα αποτελέσματα αναζήτησης στην Google.
Σε κατάσταση αυξημένης επιφυλακής βρίσκονται οι αρμόδιες αρχές κυβερνοασφάλειας στις Ηνωμένες Πολιτείες και τη Νότια Κορέα, μετά την αποκάλυψη σοβαρών ευπαθειών στη Java, μία από τις πλέον διαδεδομένες τεχνολογίες ανάπτυξης και λειτουργίας λογισμικού παγκοσμίως. Η Oracle προχώρησε στις 17 Νοεμβρίου στην έκδοση ενημερώσεων για 11 κενά ασφαλείας, ενώ κυβερνήσεις και επιχειρήσεις καλούνται να προστατεύσουν άμεσα τα πληροφοριακά τους συστήματα.
Η ανησυχία επικεντρώνεται στη δυνατότητα ορισμένων ευπαθειών να επιτρέψουν σε επιτιθέμενους να εκτελέσουν κακόβουλο κώδικα εξ αποστάσεως, υπό συγκεκριμένες τεχνικές προϋποθέσεις.
Η Java χρησιμοποιείται σε εφαρμογές τραπεζών, επιχειρήσεων, δημόσιων οργανισμών και άλλων κρίσιμων υπηρεσιών, γεγονός που καθιστά τη διαχείριση των ενημερώσεων ιδιαίτερα σημαντική.
Java4Shell: Η ευπάθεια που προκαλεί τη μεγαλύτερη ανησυχία
Στο επίκεντρο βρίσκεται η ευπάθεια CVE-2026-114938, γνωστή ως Java4Shell.
Η Oracle της αποδίδει βαθμολογία επικινδυνότητας 8,1 στα 10, σύμφωνα με το σύστημα CVSS 3.1.
Το πρόβλημα συνδέεται με τη διαχείριση μνήμης και μπορεί, υπό ορισμένες συνθήκες, να επιτρέψει απομακρυσμένη εκτέλεση κώδικα χωρίς προηγούμενη ταυτοποίηση του επιτιθέμενου.
Πρόκειται για ιδιαίτερα σοβαρό ενδεχόμενο, καθώς η εκτέλεση μη εξουσιοδοτημένου κώδικα θα μπορούσε να επηρεάσει τη λειτουργία μιας ευάλωτης εφαρμογής ή την ασφάλεια των δεδομένων της.
Ωστόσο, η εκμετάλλευση δεν είναι αυτόματη. Απαιτούνται συγκεκριμένες συνθήκες στην εφαρμογή και πρόσβαση στις ευάλωτες λειτουργίες.
Έως τις 17 Νοεμβρίου δεν είχαν καταγραφεί επιβεβαιωμένες αναφορές ενεργής εκμετάλλευσης της Java4Shell, σύμφωνα με το Center for Internet Security.
Έκτακτη κινητοποίηση στη Νότια Κορέα
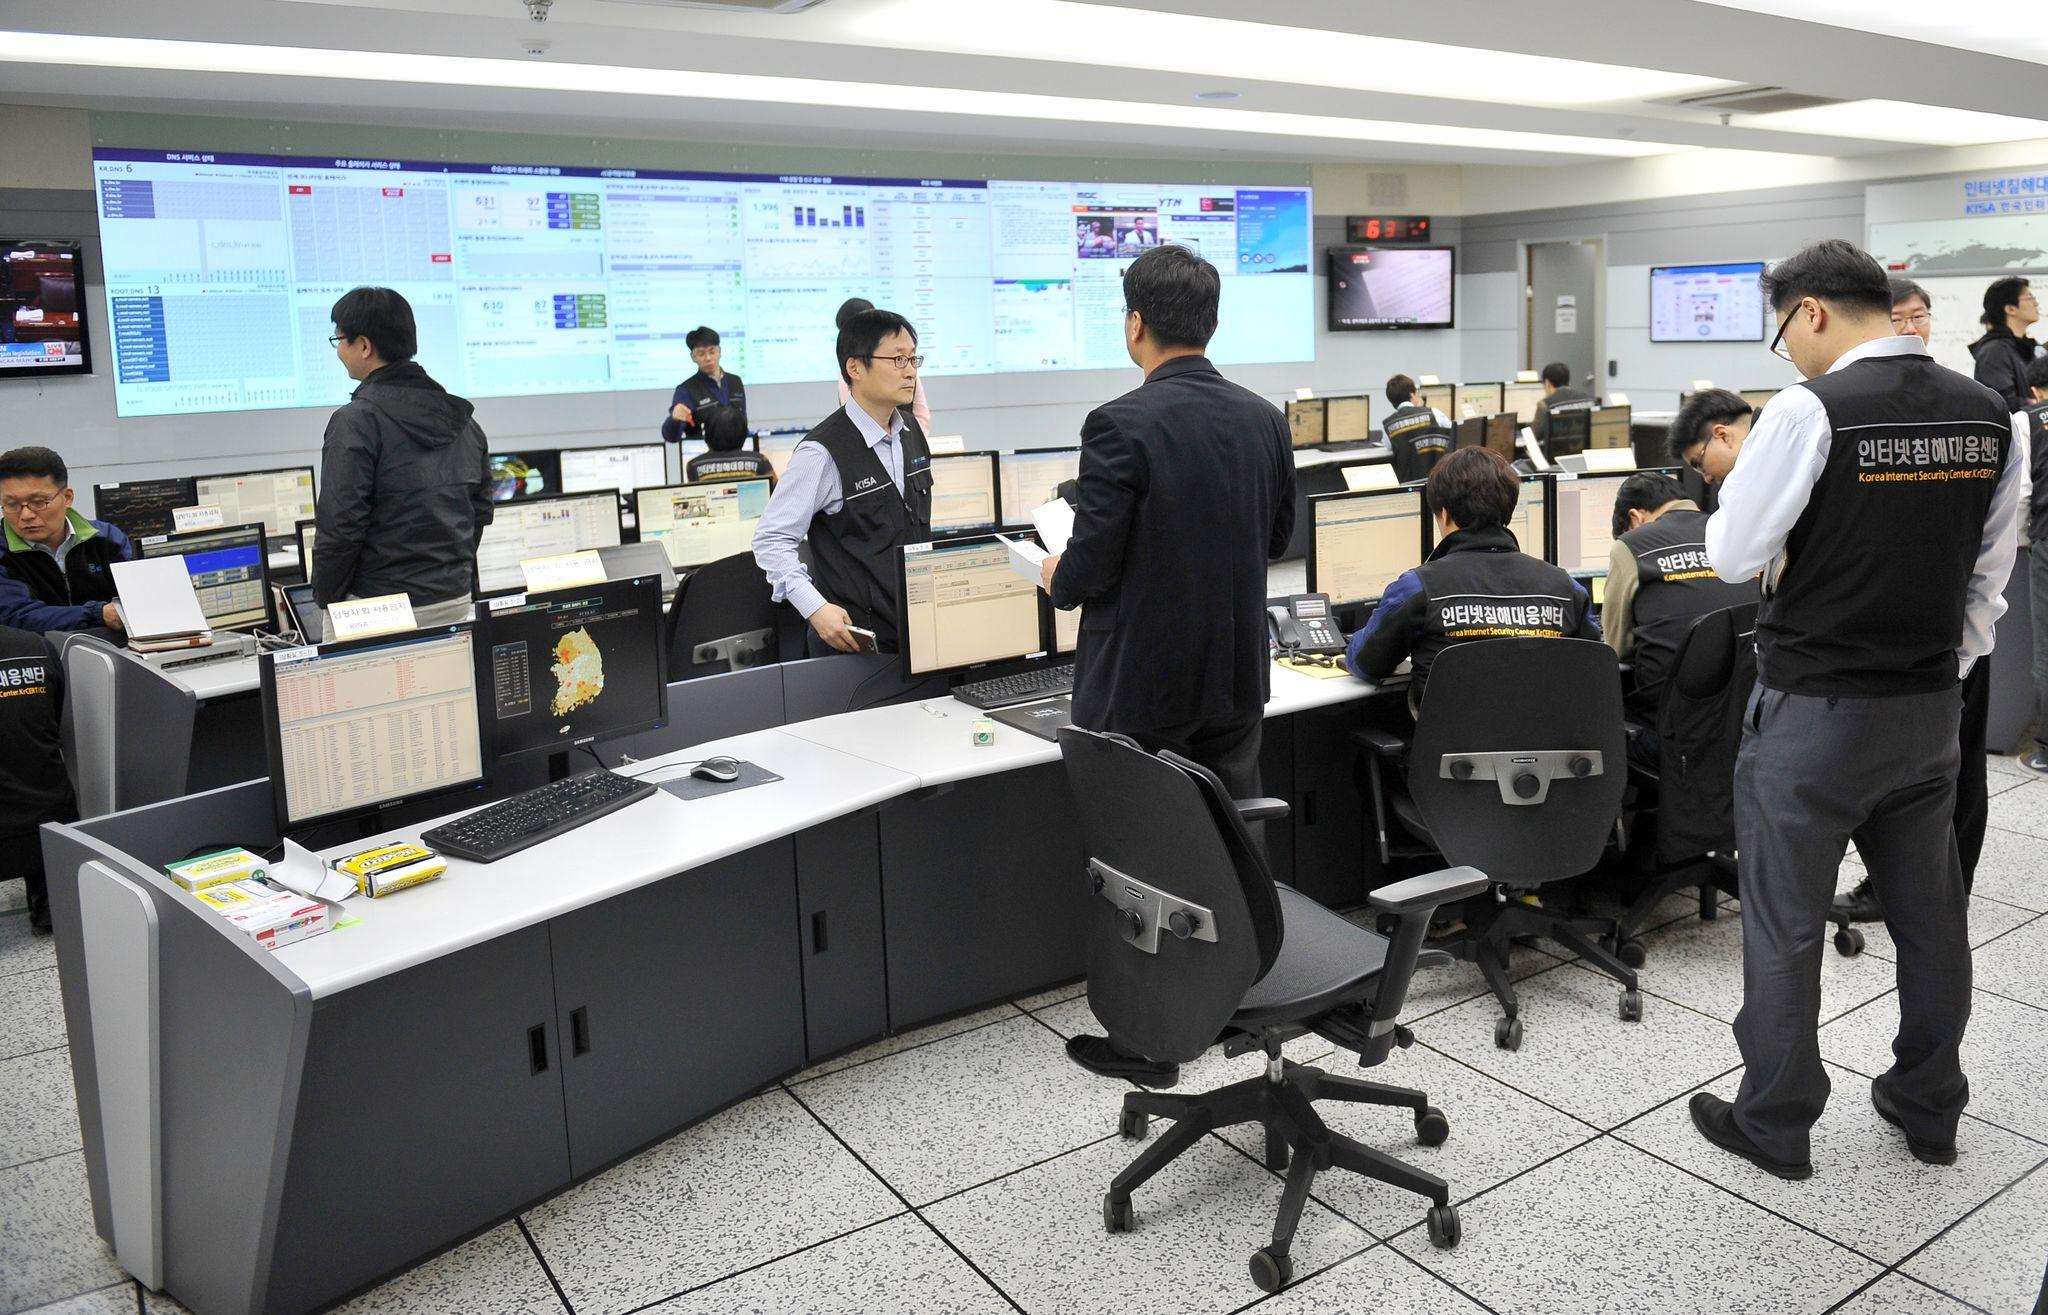
Η σοβαρότητα της προειδοποίησης οδήγησε το προεδρικό γραφείο της Νότιας Κορέας στη σύγκληση έκτακτης σύσκεψης την Τρίτη, σύμφωνα με το Yonhap.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ
Μοσάντ και ΕΥΠ: Νέα στοιχεία για το ιρανικό δίκτυο στην Ελλάδα
Στη συνάντηση εξετάστηκαν προληπτικά μέτρα για την προστασία των κρατικών πληροφοριακών συστημάτων.
Την Τετάρτη, το υπουργείο Επιστημών και Τεχνολογιών Πληροφορικής και Επικοινωνιών, μαζί με την Υπηρεσία Διαδικτύου και Ασφάλειας της χώρας, απηύθυναν επείγουσα σύσταση προς δημόσιους οργανισμούς και ιδιωτικές επιχειρήσεις.
Οι αρμόδιοι ζήτησαν να πραγματοποιηθούν έλεγχοι ασφαλείας και να εγκατασταθούν χωρίς καθυστέρηση οι διαθέσιμες ενημερώσεις.
Η κινητοποίηση συνδέεται με την εκτεταμένη χρήση της Java στη χώρα. Σύμφωνα με στοιχεία που επικαλείται το Reuters, έρευνα της JetBrains καταγράφει χρήση της Java από το 53% των ερωτηθέντων προγραμματιστών στη Νότια Κορέα, έναντι 30% παγκοσμίως.
Αντίστοιχα, κυβερνητική έρευνα δείχνει ότι η τεχνολογία χρησιμοποιείται στο 72% των πληροφοριακών συστημάτων του νοτιοκορεατικού δημόσιου τομέα.
Η παρέμβαση των ΗΠΑ και οι διορθώσεις της Oracle
Στις Ηνωμένες Πολιτείες, η Υπηρεσία Κυβερνοασφάλειας και Ασφάλειας Υποδομών (CISA) προειδοποίησε για την ανάγκη αντιμετώπισης των ευπαθειών.
Παράλληλα, η Oracle δημοσίευσε στις 17 Νοεμβρίου έκτακτη δέσμη ενημερώσεων, η οποία περιλαμβάνει 11 νέες διορθώσεις για τη Java Standard Edition.
Οι ευπάθειες επηρεάζουν διαφορετικά στοιχεία της πλατφόρμας και συγκεκριμένες εκδόσεις προϊόντων Java SE και GraalVM.
Οι οργανισμοί που χρησιμοποιούν τη Java καλούνται να εντοπίσουν τις εγκατεστημένες εκδόσεις, να εξετάσουν τις επίσημες ανακοινώσεις των προμηθευτών τους και να εγκαταστήσουν τις κατάλληλες διορθώσεις.
Η ενημέρωση πρέπει να καλύπτει όχι μόνο τους κεντρικούς διακομιστές αλλά και εφαρμογές ή υποδομές στις οποίες ενσωματώνεται η Java.
Τι σημαίνει ο συναγερμός για επιχειρήσεις και χρήστες
Η ύπαρξη ευπάθειας σε μια τόσο διαδεδομένη τεχνολογία δεν σημαίνει ότι κάθε υπολογιστής ή κάθε εφαρμογή που χρησιμοποιεί Java μπορεί να παραβιαστεί.
Ο πραγματικός κίνδυνος εξαρτάται από την έκδοση του λογισμικού, τον τρόπο που χρησιμοποιείται και την έκθεσή του σε μη αξιόπιστα δεδομένα.
Για επιχειρήσεις και δημόσιες υπηρεσίες, προτεραιότητα είναι ο έλεγχος των συστημάτων και η εφαρμογή των ενημερώσεων ασφαλείας.
Οι απλοί χρήστες πρέπει να ακολουθούν τις επίσημες ενημερώσεις των εφαρμογών τους και να αποφεύγουν τη λήψη ανεπίσημων αρχείων που διαφημίζονται ως διορθώσεις.
Η προειδοποίηση αφορά μια πραγματική τεχνική αδυναμία με δυνητικά σοβαρές συνέπειες, όχι όμως αποδεδειγμένη παραβίαση όλων των συστημάτων που χρησιμοποιούν Java.
Οι κίνδυνοι για τις κρίσιμες ψηφιακές υποδομές
Η νέα υπόθεση αναδεικνύει την εξάρτηση δημόσιων και ιδιωτικών υπηρεσιών από κοινές τεχνολογικές πλατφόρμες.
Όταν μια ευπάθεια εντοπίζεται σε ευρέως χρησιμοποιούμενο λογισμικό, η αντιμετώπισή της απαιτεί συντονισμό ανάμεσα σε κατασκευαστές, τεχνικούς διαχειριστές και αρμόδιες αρχές.
Η έκδοση των διορθώσεων από την Oracle παρέχει τη δυνατότητα προστασίας των επηρεαζόμενων εγκαταστάσεων. Η αποτελεσματικότητα των μέτρων εξαρτάται πλέον από το πόσο γρήγορα θα εφαρμοστούν.
Το κρίσιμο ζήτημα δεν είναι μόνο η ανακάλυψη της Java4Shell, αλλά η έγκαιρη θωράκιση των πληροφοριακών συστημάτων πριν επιχειρηθεί η αξιοποίησή της από κακόβουλους παράγοντες.